
جلوگیری از فعالیت استارلینک در ایران از نظر فنی کاملاً عملی است
دبیر شورای عالی فضای مجازی اعلام کرد جلوگیری از فعالیت استارلینک در ایران از نظر…
۱۳ مهر ۱۴۰۵


۱۳ مهر ۱۴۰۵
زمان مطالعه : ۵ دقیقه
کلادفلر از صبح یکشنبه دوازدهم مهر یک ناهنجاری ترافیکی برای ایران ثبت کرده است. دادههای پروتکلی نشان میدهند ترکیب ترافیک تغییر کرده، اما هنوز شواهدی از قطع اینترنت مانند سه دوره طولانی قبلی یا افت همزمان همه شاخصهای کیفیت دیده نمیشود.
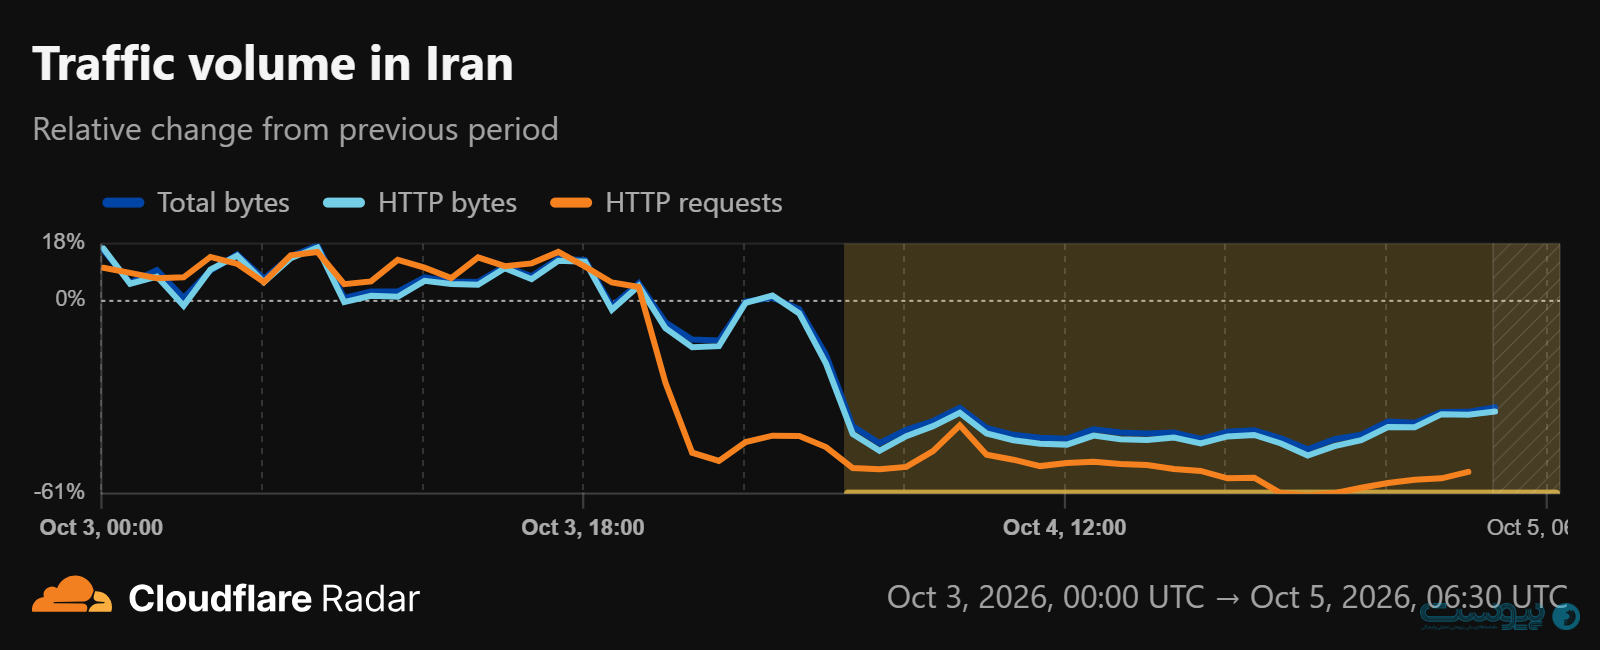
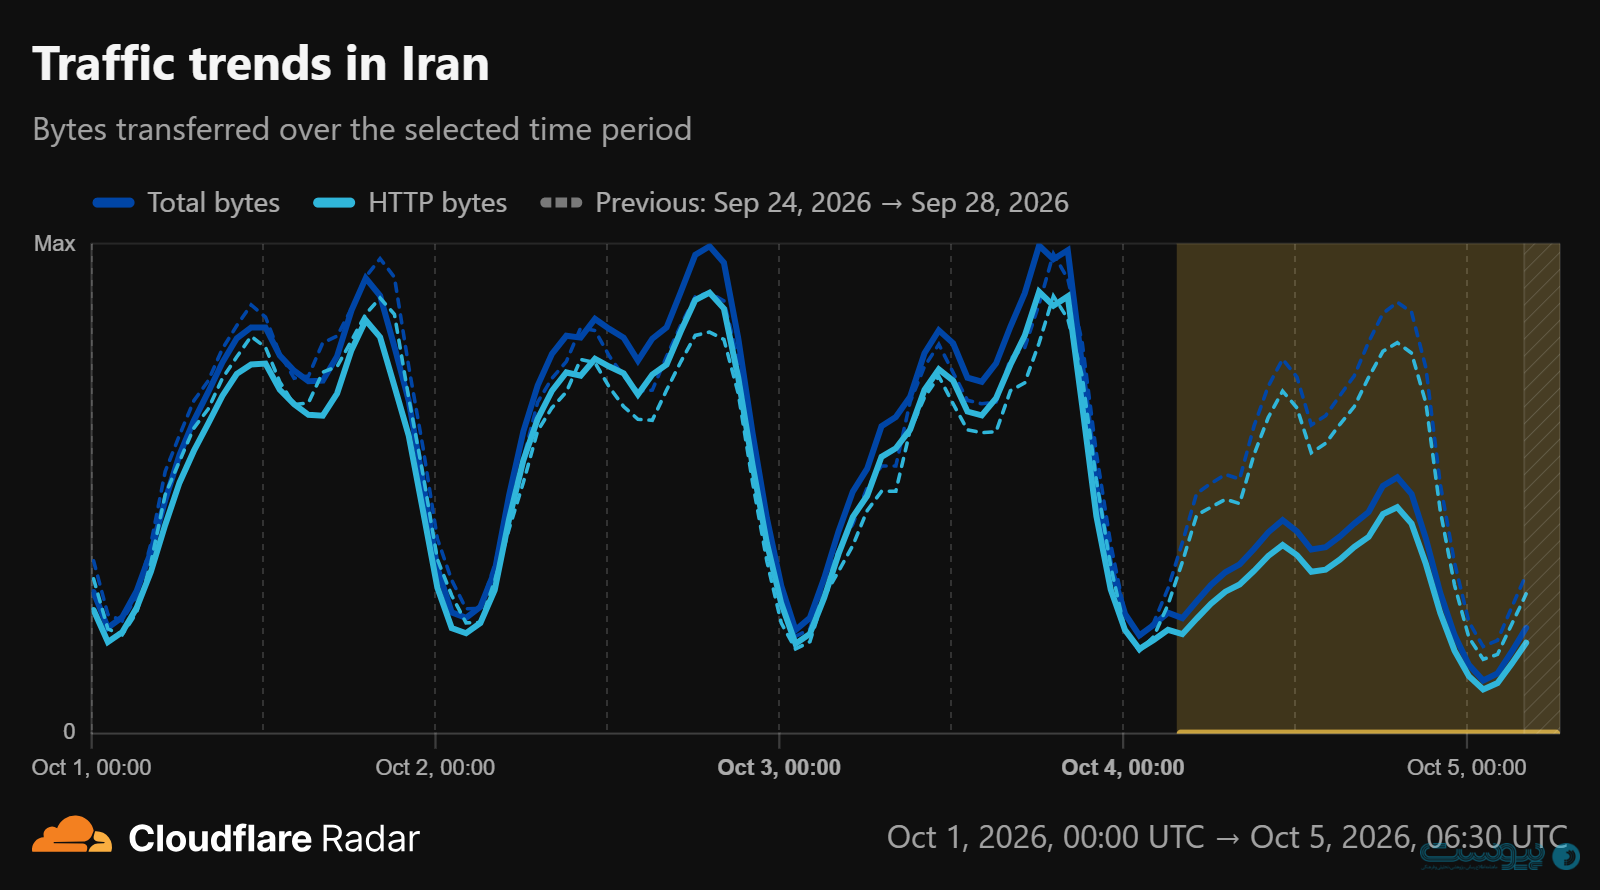
به گزارش پیوست، دادههای رادار کلادفلر نشان میدهد ترافیک اینترنت ایران از ساعت ۷:۱۵ یکشنبه با یک افت غیرعادی روبهرو شده و کلادفلر رویداد ناهنجاری در ترافیک را ثبت کرده است. این ناهنجاری هم در درخواستهای HTTP و هم در دادههای جریان ترافیک شبکه یا NetFlows دیده میشود و در آخرین دادههای بررسیشده هنوز پایدار است.
نمودارهای کلادفلر افت واضح ترافیک را نسبت به الگوی معمول روزهای قبل نشان میدهند، اما دادههای موجود اجازه نمیدهند این افت را به درصد کاربران قطعشده یا درصد کاهش کل اینترنت ایران تبدیل کنیم. آنچه میتوان با اطمینان گفت این است که یک تغییر بزرگ و غیرعادی در حجم ترافیکی ایران ثبت شده است.
دادههای پروتکلی کلادفلر نشان میدهند همزمان با این افت، ترکیب درخواستهای باقیمانده نیز تغییر کرده است. در ترافیک انسانی، سهم HTTP/1.x در ۲۴ ساعت منتهی به صبح دوشنبه حدود ۱۵.۲ درصد بوده، در حالی که در دوره مشابه یک هفته قبل حدود ۵.۳ درصد بود. سهم HTTP/2 نیز از حدود ۹۴.۷ درصد به ۸۴.۷ درصد رسیده است.
بر خلاف برداشت اولیه، HTTP/3 در ایران پیش از این اختلال هم سهم بسیار کمی از ترافیک انسانی داشته بهطوریکه سهم HTTP/3 در دوره مشابه هفته قبل حدود ۰.۰۷ درصد بود و در دوره اخیر حدود ۰.۱۷ درصد ثبت شده است. بنابراین افت ترافیک ناچیز قبلی در HTTP/3 یا QUIC طی این اختلال قابل تائید نیست.
همین نکته درباره TLS مبتنی بر QUIC نیز صادق است. سهم TLS QUIC در دوره مشابه هفته قبل حدود ۰.۰۷ درصد و در دوره اخیر حدود ۰.۱۷ درصد بوده است. در نتیجه، نمیتوان اختلال اخیر را بر پایه دادههای کلادفلر به حذف یا مسدود شدن QUIC نسبت داد.
تغییر مهم دیگری در نسبت IPv4 و IPv6 دیده میشود. سهم IPv6 از درخواستهای انسانی در دوره مشابه هفته قبل حدود ۴.۳ درصد بود، اما در ۲۴ ساعت اخیر به حدود ۱۵ درصد رسیده است. در مقابل، سهم IPv4 از حدود ۹۵.۷ درصد به ۸۵ درصد کاهش یافته است.
این تغییر به معنای افزایش حجم واقعی ترافیک IPv6 نیست. وقتی کل حجم ترافیک بهشدت افت میکند، تغییر سهم یک پروتکل میتواند ناشی از این باشد که بخشی از ترافیک بیشتر از بخش دیگر کاهش یافته است. بنابراین از این داده تنها میتوان نتیجه گرفت که IPv6 در ترکیب ترافیک انسانی باقیمانده سهم بیشتری از هفته قبل دارد.
نمودار دو هفتهای کلادفلر نیز همین نکته را از زاویه دیگری نشان میدهد. در کل این بازه، حدود ۹۵ درصد درخواستهای انسانی با IPv4 و حدود ۵ درصد با IPv6 انجام شدهاند، اما در انتهای بازه سهم IPv6 به شکل محسوسی افزایش یافته است.
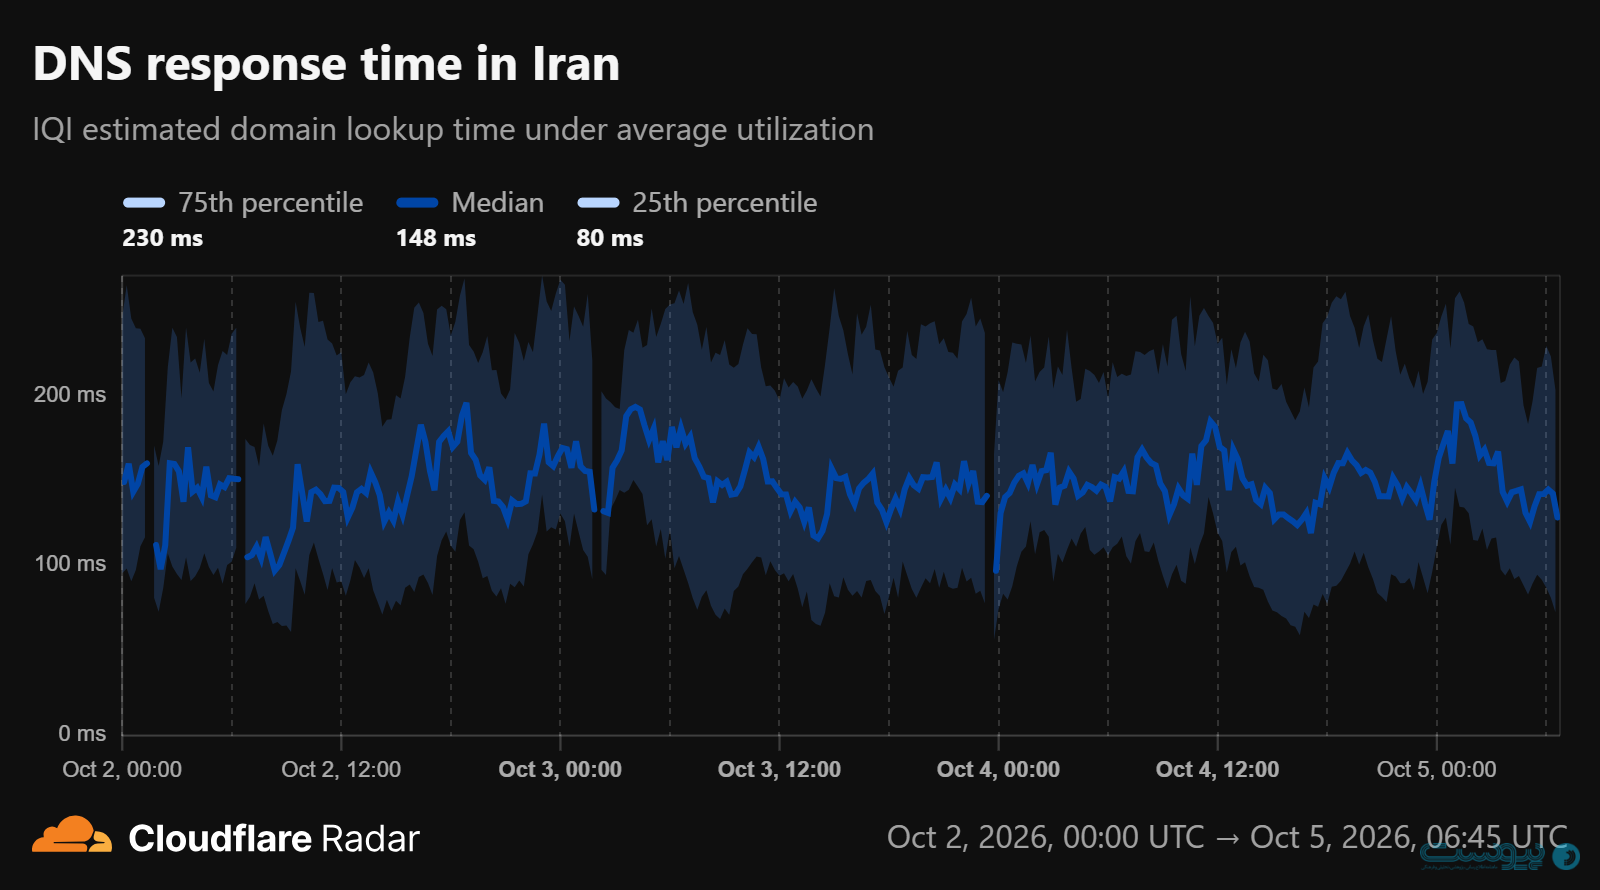
بازبینی مستقیم دادههای کیفیت کلادفلر نشان میدهد نمیتوان گفت همه شاخصهای کیفیت اینترنت در جریان این اختلال بدتر شدهاند. میانگین مقدار میانه تاخیر در دادههای ساعتی ۲۴ ساعت اخیر حدود ۱۳۴ میلیثانیه بوده، در حالی که در دوره مشابه هفته قبل حدود ۱۳۸ میلیثانیه ثبت شده است.
میانه پهنای باند نیز در همین مقایسه از حدود ۴.۶۵ به ۴.۷۷ مگابیتبرثانیه رسیده است. زمان پاسخ DNS از حدود ۱۴۵.۵ به ۱۴۹.۱ میلیثانیه افزایش یافته که تغییر محدودی است. سهم پاسخهای SERVFAIL نیز ۹.۸ درصد بوده، در برابر حدود ۹.۵ درصد در دوره مشابه هفته قبل.
در دادههای TCP هم نشانهای از افزایش عمومی خطا دیده نمیشود. سهم ریست یا تایماوت پس از برقراری اولیه اتصال در دوره اخیر حدود ۹.۷ درصد بوده، در حالی که در دوره مشابه هفته قبل حدود ۱۲.۶ درصد ثبت شده است. این شاخصها نشان میدهند اختلال اصلی را نمیتوان به شکل ساده به «افت کیفیت همه اتصالهای باقیمانده» تعبیر کرد. مهمترین نشانه همچنان افت شدید حجم ترافیک است.
دادههای مسیریابی BGP تصویر متفاوتی از حجم ترافیک نشان میدهند. فضای IPv4 اعلامشده از ایران در دوره بررسی تغییر بزرگی نداشته و در IPv6 اعلامشده نیز افت گستردهای دیده نمیشود. کلادفلر در هفت روز اخیر route leak گستردهای مرتبط با شبکههای ایران ثبت نکرده است.
یک رویداد BGP hijack نیز در ۴ اکتبر ثبت شده که یکی از شبکههای ایرانی در آن درگیر بوده است. با این حال دامنه این رویداد تنها دو prefix را شامل میشود و چند ساعت پس از آغاز ناهنجاری ترافیکی رخ داده است. در نتیجه شواهدی وجود ندارد که این رویداد بتواند اختلال گسترده مشاهدهشده را توضیح دهد.
پایداری نسبی BGP نشان میدهد شبکههای ایران به شکل گسترده از جدول مسیریابی جهانی ناپدید نشدهاند. بنابراین آنچه کلادفلر ثبت کرده بیشتر به افت شدید در انتقال یا دسترسی به ترافیک روی شبکههایی مربوط میشود که همچنان در سطح مسیریابی جهانی حضور دارند.
در آخرین نقاط داده، بخشی از ترافیک از پایینترین سطح خود فاصله گرفته است، اما کلادفلر هنوز برای ناهنجاری ثبتشده زمان پایانی اعلام نکرده است. دادههای فعلی وقوع یک اختلال گسترده در ترافیک اینترنت ایران را نشان میدهند، اما علت آن را مشخص نمیکنند. بر پایه رادار کلادفلر بهتنهایی نمیتوان تعیین کرد که این وضعیت ناشی از محدودیت عمدی، مشکل فنی، اختلال در ارتباطات بینالمللی یا عامل دیگری است.