سینماتیک با رشد ۶۵ درصدی درآمد، روی نیمکت فرابورس
درآمد سینماتیکت در سال ۱۴۰۴ با رشد حدود ۶۵ درصدی به ۲۷۳ میلیارد تومان نزدیک…
۱۱ مهر ۱۴۰۵


شاهد عاشوری
۱۱ مهر ۱۴۰۵
زمان مطالعه : ۴ دقیقه
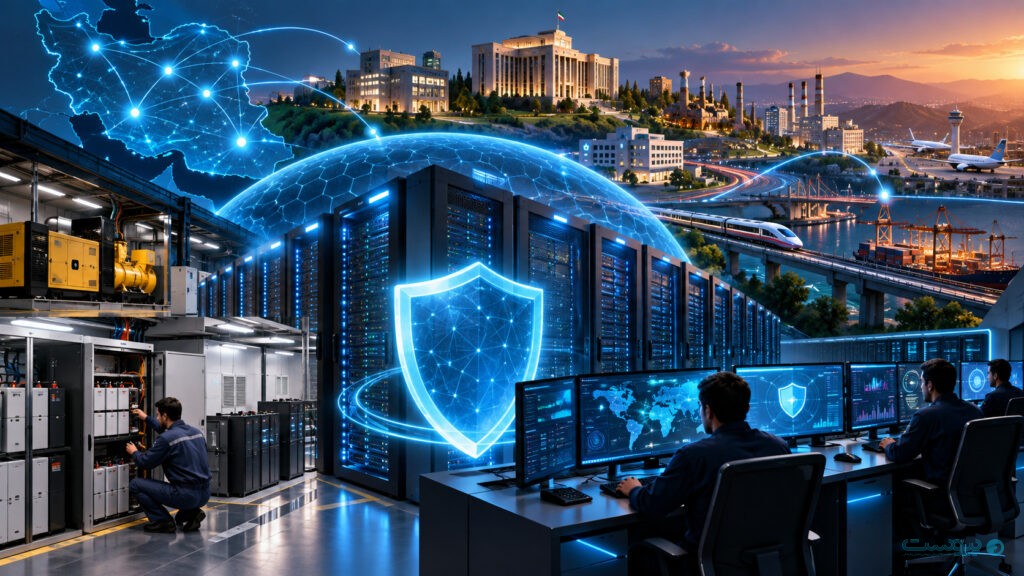
تحول دیجیتال، وابستگی سازمانها و دستگاههای حاکمیتی به زیرساختهای فناوری اطلاعات را به شکل چشمگیری افزایش داده است. در چنین شرایطی، امنیت سایبری و تداوم خدمات دیگر صرفا یک الزام فنی نیست، بلکه بخشی از امنیت ملی و پایداری اقتصادی کشور محسوب میشود.
با گسترش خدمات الکترونیکی، مراکز داده و سامانههای اطلاعاتی به بخش جداییناپذیر حکمرانی دیجیتال تبدیل شدهاند. امروز توقف یک سامانه ملی تنها به معنای از دسترس خارج شدن یک خدمت الکترونیکی نیست، بلکه میتواند زنجیرهای از اختلال را در فرآیندهای تولید، تجارت، حملونقل، خدمات دولتی و تصمیمگیری مدیریتی ایجاد کند. از همین رو، مفهوم پدافند غیرعامل در حوزه فناوری اطلاعات، بیش از هر زمان دیگری بر افزایش تابآوری زیرساختها، کاهش آسیبپذیری و تضمین تداوم خدمات متمرکز شده است.
یکی از مهمترین مولفههای افزایش تابآوری، طراحی معماری یکپارچه زیرساخت است. در مدیریت زیرساخت و امنیت مگفا، این معماری بر چهار حوزه تخصصی شامل مرکز داده، شبکه و ارتباطات، امنیت و تعمیر و نگهداری استوار شده است. این ساختار موجب شده است مدیریت تجهیزات، ارتباطات، امنیت اطلاعات و خدمات پشتیبانی بهصورت هماهنگ عمل کرده و احتمال ایجاد نقطه شکست در زیرساخت به حداقل برسد. مرکز داده بهعنوان قلب زیرساخت، مسئول مدیریت تجهیزات پردازشی، ذخیرهسازی اطلاعات، بسترهای مجازیسازی و خدمات هممکانی است. شبکه و ارتباطات وظیفه تضمین ارتباط پایدار میان سامانهها را بر عهده دارد و با ایجاد مسیرهای افزونه، احتمال قطع سرویس را کاهش میدهد. در کنار این دو، اداره امنیت با بهرهگیری از سامانههای پایش، تحلیل رخدادها و سیاستهای امنیتی، حفاظت از زیرساخت را تکمیل میکند و اداره تعمیر و نگهداری نیز استمرار فعالیت تجهیزات و خدمات داخلی را تضمین میسازد.
ضمنا توسعه زیرساخت صرفاً به افزایش ظرفیت سختافزاری محدود نمیشود، بلکه با هدف افزایش تابآوری و کاهش ریسک توقف خدمات دنبال میشود. ارتقای سامانههای تغذیه بدون وقفه (UPS) با استفاده از فناوری باتریهای لیتیومی، بهبود بسترهای مجازیسازی و برنامهریزی برای استقرار دیزلژنراتورهای پشتیبان، بخشی از این رویکرد است. این اقدامات ضمن افزایش بهرهوری، قابلیت بازیابی خدمات پس از بحران را ارتقا داده و احتمال اختلال در سرویسهای حیاتی را به حداقل میرساند. در واقع، هر یک از این پروژهها بخشی از راهبرد تداوم کسبوکار (Business Continuity) محسوب میشوند؛ راهبردی که هدف آن حفظ سرویس حتی در شرایط وقوع بحرانهای زیرساختی است.
تحولات اخیر نشان داده است که مقابله با تهدیدات سایبری تنها با تجهیزات امنیتی امکانپذیر نیست و سازمانها باید به سمت امنیت پیشگیرانه حرکت کنند. همزمان، اجرای سیاستهای تفکیک شبکه (Segmentation)، استقرار استانداردهای سختسازی مبتنی بر CIS و حرکت به سوی پیادهسازی نظام مدیریت امنیت اطلاعات (ISMS)، لایههای دفاعی زیرساخت را تقویت کرده و سطح حمله را کاهش میدهد. این اقدامات، امنیت را از یک فعالیت مقطعی به یک فرآیند مستمر و سازمانیافته تبدیل کرده است.
تجربه رخدادهای امنیتی نشان میدهد که بخش قابل توجهی از تهدیدات از رفتار کاربران آغاز میشود. به همین دلیل، آموزش مستمر کارکنان، رعایت اصول مدیریت رمز عبور، استفاده از احراز هویت چندمرحلهای و گزارش سریع رخدادهای مشکوک، بخش جداییناپذیر نظام پدافند غیرعامل محسوب میشود. ایجاد فرهنگ امنیت اطلاعات، در کنار توسعه فناوری، مهمترین عامل افزایش تابآوری سازمانی است.
پدافند غیرعامل در حوزه فناوری اطلاعات، امروز بیش از هر زمان دیگری با مفاهیمی همچون تابآوری، تداوم کسبوکار، امنیت سایبری و حکمرانی داده پیوند خورده است. اقدامات مدیریت زیرساخت و امنیت در توسعه مراکز داده، نوسازی تجهیزات، راهاندازی مرکز عملیات امنیت، اجرای استانداردهای امنیتی و تقویت فرهنگ امنیت، نشاندهنده رویکردی آیندهنگر برای صیانت از سامانههای ملی است.
در شرایطی که تهدیدات سایبری بهطور مستمر در حال تحول هستند، حفاظت از زیرساختهای حیاتی نیازمند سرمایهگذاری مستمر، بهروزرسانی فناوری، توسعه سرمایه انسانی و پایبندی به استانداردهای بینالمللی است. این مسیر، نهتنها ضامن امنیت اطلاعات، بلکه تضمینکننده تداوم خدمات و پایداری اقتصاد دیجیتال کشور خواهد بود.