مرکز پژوهشهای مجلس: مسئولیتپذیری نهادها از پیششرطهای توسعه هوش مصنوعی است
مرکز پژوهشهای مجلس با تاکید بر ضرورت حفظ مسئولیت انسانی در توسعه و استفاده از…
۲۰ مهر ۱۴۰۵

مریم مطلبی
۲۰ مهر ۱۴۰۵
زمان مطالعه : ۳ دقیقه
در بسیاری از شرکتها و سازمانها هنوز این تصور وجود دارد که امنیت سایبری با خرید تجهیزات گرانقیمت تامین میشود. کافی است یک فایروال چندصد میلیون تومانی خریداری و در رک سرور نصب شود تا مدیران احساس کنند شبکه سازمان در برابر تهدیدهای سایبری ایمن شده است. اما امنیت فقط با خرید و نصب تجهیزات تامین نمیشود و حفظ آن نیازمند مجموعهای از اقدامات مستمر در سازمان است .امنیت مجموعهای از فرایندها، رفتارها و استانداردهایی است که تنها در کنار یکدیگر معنا پیدا میکنند.
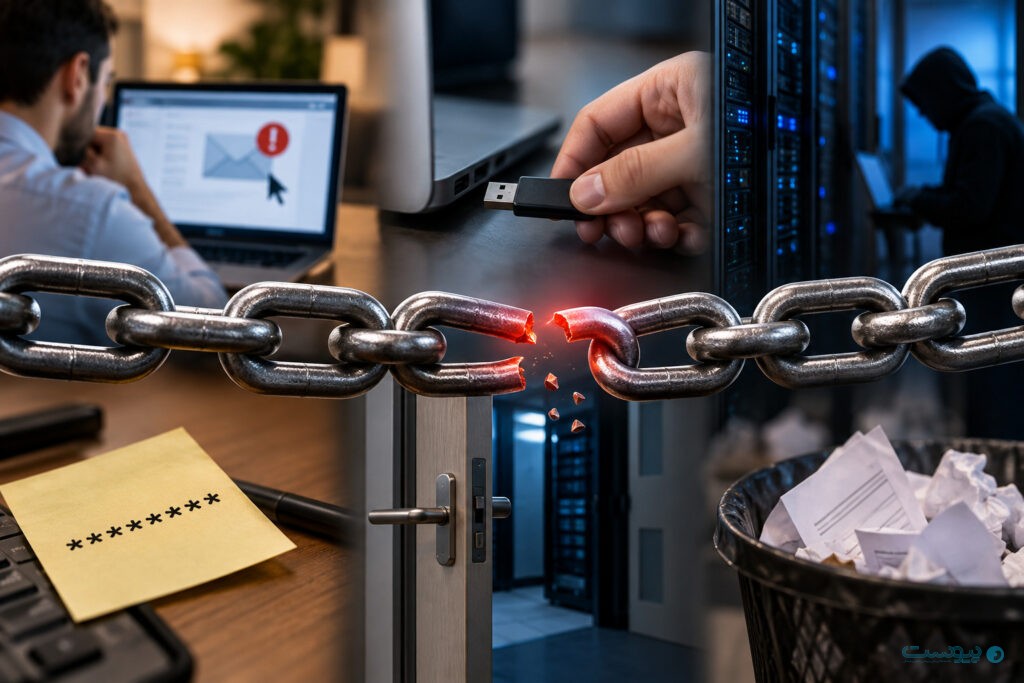
یک ضربالمثل قدیمی میگوید استحکام هر زنجیر به اندازه ضعیفترین حلقه آن است. این تعبیر شاید یکی از دقیقترین توصیفها از امنیت اطلاعات باشد. سازمانی را تصور کنید که قدرتمندترین فایروالها را در اختیار دارد، دسترسیهای شبکه را بهدقت کنترل میکند و برای حفاظت از زیرساختهای خود هزینه قابلتوجهی پرداخته است. با این حال، کافی است یکی از کارکنان بدون آگاهی از مخاطرات امنیتی، حافظه فلشی ناشناس را به رایانه خود متصل کند یا روی لینکی مشکوک کلیک کند. همین رفتار ساده ممکن است مسیری برای نفوذ باز کند که هیچ ارتباط مستقیمی با قدرت تجهیزات امنیتی سازمان ندارد.
مسئله فقط ناآگاهی کارکنان از تهدیدهای دیجیتال نیست. گاهی سادهترین رفتارهای روزمره میتوانند اطلاعات یک سازمان را در معرض خطر قرار دهند. کارمندی که رمز عبور خود را روی کاغذ یادداشت میکند، آن را در اختیار همکارش میگذارد یا از یک رمز مشترک برای چند سامانه استفاده میکند، ناخواسته میتواند به حلقه آسیبپذیر زنجیره امنیت تبدیل شود. در چنین شرایطی، سرمایهگذاری سنگین روی تجهیزات فنی، بدون توجه به آموزش و فرهنگ امنیت اطلاعات، نمیتواند نتیجه مورد انتظار را داشته باشد.
از سوی دیگر، امنیت سایبری فقط به شبکه و نرمافزار محدود نمیشود. امنیت فیزیکی بخش جداییناپذیر همین زنجیره است. وقتی دسترسی به اتاق سرور کنترل نمیشود، درگاههای ارتباطی تجهیزات بدون محدودیت در دسترس هستند یا اسناد محرمانه بدون امحای مناسب دور ریخته میشوند، مسیرهای دیگری برای سوءاستفاده از اطلاعات شکل میگیرد. حتی برگهای حاوی رمز عبور که در سطل زباله کنار ساختمان شرکت پیدا میشود، ممکن است بهاندازه یک آسیبپذیری نرمافزاری خطرناک باشد.
این مثالها نشان میدهند که امنیت پیش از آنکه مسئله خرید فناوری باشد، موضوع مدیریت ریسک و شکلگیری فرهنگ سازمانی است. البته این به معنای کماهمیت بودن فایروال و سایر تجهیزات امنیتی نیست. این ابزارها ضروریاند، اما کارایی آنها به مجموعهای از اقدامات مکمل وابسته است؛ از مدیریت سطح دسترسی و بهروزرسانی سامانهها گرفته تا آموزش کارکنان، حفاظت فیزیکی و آمادگی برای مواجهه با رخدادهای امنیتی.
مشکل جایی است که مدیران امنیت را یک هزینه مقطعی میدانند، نه فرایندی مستمر که باید همواره ارزیابی و اصلاح شود. در چنین نگاهی، مسئولیت امنیت نیز به واحد فناوری اطلاعات واگذار میشود، در حالی که رفتار تکتک کارکنان و تصمیمهای مدیریتی میتواند بر امنیت کل سازمان اثر بگذارد.
شاید زمان آن رسیده که سازمانها بهجای پرسیدن اینکه «چه فایروالی بخریم؟» ابتدا از خود بپرسند «ضعیفترین حلقه امنیت ما کجاست؟» زیرا نفوذ همیشه از پیچیدهترین مسیرهای فنی اتفاق نمیافتد. گاهی تمام آنچه برای به خطر افتادن اطلاعات یک سازمان لازم است، یک کلیک ناآگاهانه، یک درِ باز یا تکه کاغذی است که بدون توجه دور انداخته شده است.